Audit de sécurité d'un parc éolien connecté au réseau
Parc de 22 éoliennes raccordé au réseau public, SCADA constructeur hébergé hors site, accès distants multiples. Six semaines d'analyse d'écart NIS2 et de découpage en zones et conduits, sans interruption de production.
[ Le contexte ]
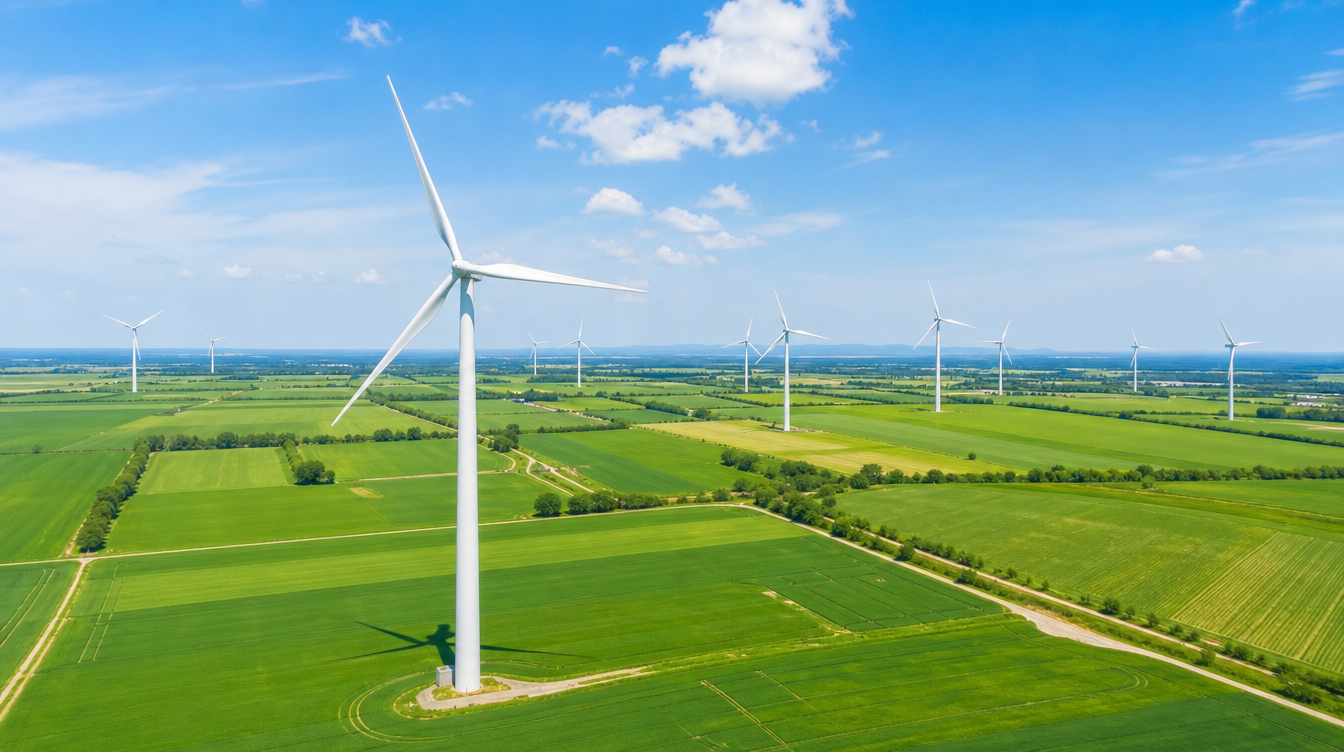
Le parc étudié regroupe 22 éoliennes raccordées au réseau public de distribution par un poste de livraison unique. Il est détenu et exploité par une société de production d'énergie renouvelable qui gère plusieurs actifs de ce type en France. La conduite quotidienne repose sur un SCADA fourni par le constructeur des machines et hébergé hors site, chez ce dernier. L'exploitant y accède par un portail web, le constructeur et le mainteneur disposent chacun de leurs propres accès distants pour la télémaintenance, et une liaison dédiée transmet les données de production à un agrégateur. Une interface de télécommande permet enfin au gestionnaire de réseau d'agir sur la puissance injectée.
L'exploitant entre dans le champ de NIS2 au titre de la production d'électricité. Son équipe technique est réduite : deux personnes suivent l'ensemble des parcs, la maintenance de premier et second niveau est contractualisée. La question posée était double : savoir ce qui, dans ce système, relève réellement de sa responsabilité et non de celle du constructeur, et disposer d'un état des lieux exploitable pour engager sa mise en conformité. Le parc devait rester en production pendant toute la mission, sans interruption de production.
La problématique
Le parc a été construit et raccordé avant que l'exploitant ne formalise la moindre exigence de cybersécurité dans ses contrats. La conduite, la supervision et la maintenance des machines dépendaient donc du constructeur, avec une architecture technique conçue par lui et documentée de façon partielle. L'exploitant n'avait ni schéma de flux à jour, ni inventaire des accès distants ouverts sur son installation, ni visibilité sur ce qui transitait entre le parc, le SCADA hébergé et l'agrégateur. L'arrivée de NIS2 rendait cette situation intenable : les obligations pèsent sur l'exploitant, y compris pour des équipements qu'il ne maîtrise pas directement.
L'exploitant devait pouvoir répondre à une question simple : en cas d'incident sur la conduite du parc, qui agit, sur quel équipement, et avec quels droits.
SCADA constructeur exposé sur Internet via un portail mutualisé
Réseau interne du parc à plat, sans filtrage entre zones
Deux accès distants actifs absents de la documentation
L'intervention
La difficulté de ce parc n'était pas technique mais contractuelle : la plupart des équipements et des accès étaient tenus par des tiers, sans que la frontière de responsabilité soit écrite nulle part. L'intervention a donc consisté à établir d'abord ce qui existait réellement, en conditions d'exploitation réelles, avant de le confronter aux obligations NIS2 et de le traduire en zones et conduits opposables au constructeur comme au mainteneur.
Deux journées sur site avec le responsable d'exploitation et le technicien de maintenance. Lecture des contrats de maintenance et d'hébergement du SCADA, du schéma de raccordement, de la convention avec le gestionnaire de réseau et du contrat d'agrégation. Ce cadrage a servi à fixer les limites de propriété du système avant tout relevé technique. Les équipes d'exploitation ont été associées à chaque étape.
Inventaire des actifs OT : automates, IHM, stations de supervision, équipements réseau, accès distants. Relevé dans quatre nacelles représentatives des deux générations de machines présentes sur le parc, au poste de livraison et dans le local de comptage. Observation passive du trafic réseau, aucune injection sur le réseau de production. Les captures ont été réalisées en conditions d'exploitation réelles, machines en fonctionnement, sur une fenêtre de dix jours couvrant un épisode de bridage demandé par le gestionnaire de réseau.
Reconstitution des chemins de communication réellement empruntés entre les éoliennes, le poste de livraison, le SCADA hébergé, l'agrégateur et l'interface de télécommande. Identification des accès distants actifs, de leurs porteurs, de leurs moyens d'authentification et de leur traçabilité. Chaque flux a été confronté à ce que les contrats décrivaient, ce qui a fait apparaître les écarts entre l'architecture documentée et l'architecture en service.
Analyse d'écart au regard des obligations NIS2 applicables à un producteur d'électricité : gouvernance, gestion des risques, maîtrise des accès, journalisation, gestion des incidents, sécurité de la chaîne de sous-traitance, continuité. Chaque exigence a été rapportée à ce qui existait, à ce qui existait partiellement et à ce qui manquait. Pour chaque point : criticité, charge de correction, porteur de l'action.
Découpage en zones et conduits, au sens de l'IEC 62443, appliqué à l'ensemble du parc, avec un niveau de sécurité cible par zone. Construction d'une matrice de responsabilités qui attribue chaque zone et chaque conduit à l'exploitant, au constructeur, au mainteneur ou à l'agrégateur. Plan de remédiation priorisé sur trois horizons : immédiat, 6 mois, 18 mois. Deux restitutions : l'une technique avec l'exploitation, l'autre pour la direction.
[ Les résultats ]

214 équipements recensés sur 22 éoliennes et le poste de livraison, dont sept accès distants, deux inconnus.

5 zones et 9 conduits IEC 62443 définis, avec schémas de flux éditables par l'exploitant lui-même.

34 écarts NIS2 relevés, dont 9 urgents, cotés en risque et intégrés au dossier de conformité.

Matrice de responsabilités écrite entre les acteurs, reprise en annexe du contrat de maintenance ; accès non déclarés coupés.
Nous savions que notre point faible était le partage des responsabilités avec le constructeur, sans arriver à le formuler. Le découpage en zones et conduits a rendu la discussion possible : chaque accès distant a désormais un propriétaire identifié et une règle écrite. La production n'a jamais été interrompue pendant les relevés, et nous avons pu reprendre les schémas de flux en interne pour préparer notre déclaration NIS2.

Découvrez d'autres missions de cybersécurité industrielle menées par Leviotec, en France et à l'international