Audit de cybersécurité d'un réseau de sous-stations électriques haute tension
Un exploitant de réseau de transport d'électricité nous confie l'audit de 14 postes haute tension, de leur réseau de télécommande et de deux centres de conduite. Relevés en conditions d'exploitation réelles, sans coupure d'alimentation et sans indisponibilité de la conduite.

[ Le contexte ]
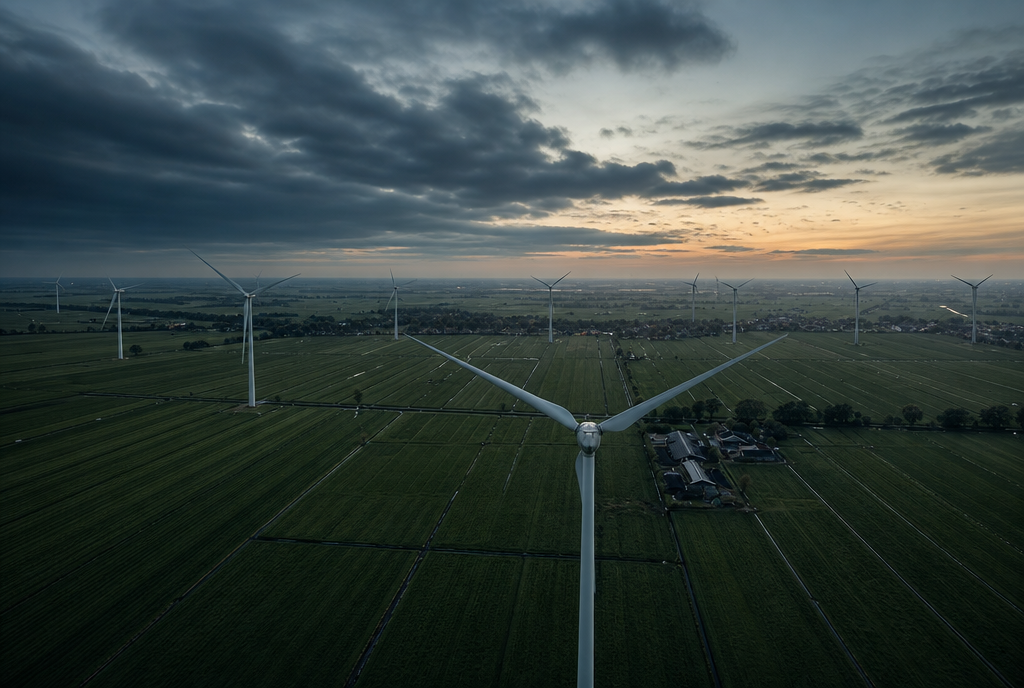
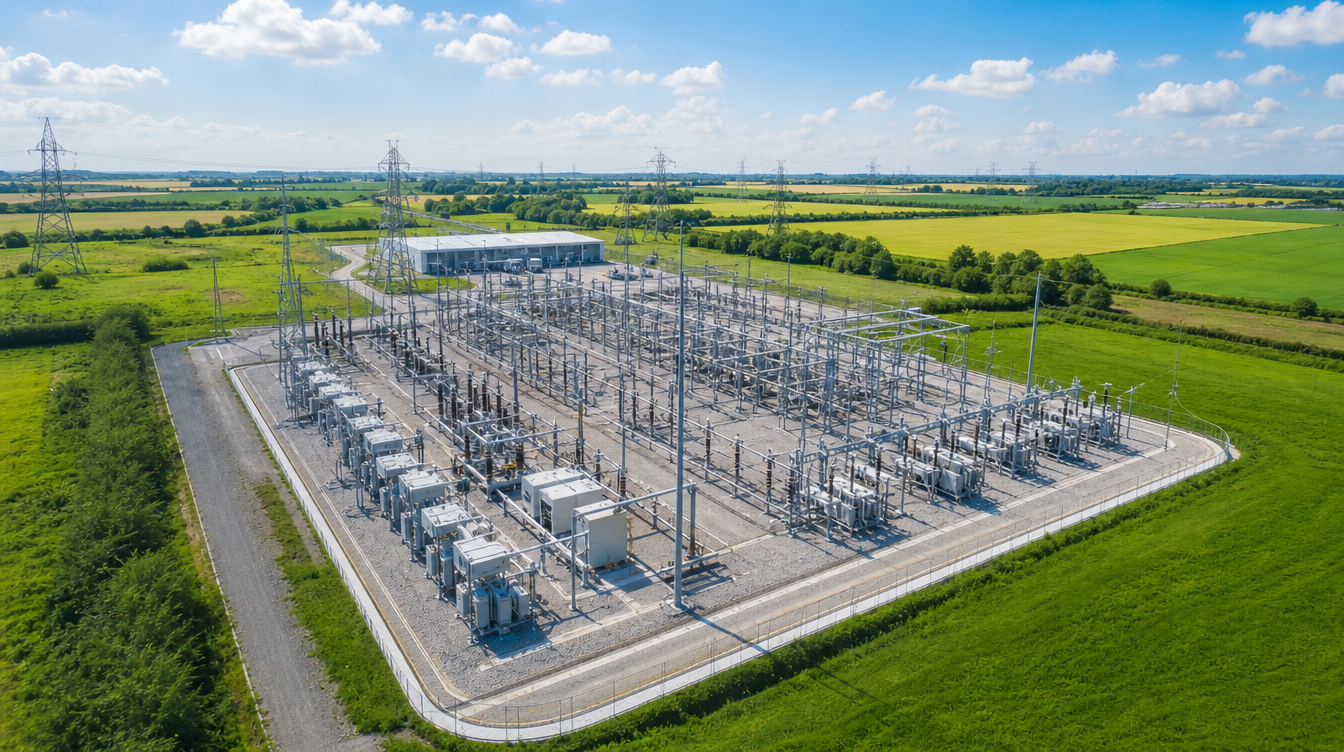
Le client exploite un réseau de transport d'électricité régional : 14 postes haute tension en 63 et 225 kV, télécommandés depuis deux centres de conduite, avec un centre de secours capable de reprendre la conduite. Les postes ont été construits et rénovés sur une trentaine d'années. On y trouve donc des équipements de générations très différentes : relais de protection numériques récents en IEC 61850, IED plus anciens raccordés en IEC 60870-5-104, calculateurs de tranche, postes ingénieur locaux et liaisons d'exploitation entre postes. Plusieurs constructeurs cohabitent sur un même site.
L'exploitation repose sur une équipe de conduite réduite et sur des équipes de maintenance qui se déplacent d'un poste à l'autre. Les constructeurs interviennent à distance pour le paramétrage des protections et les mises à jour de firmware. Le client, identifié comme entité essentielle au sens de la directive NIS2, devait présenter un état des lieux de la sécurité de ses installations et un plan d'action associé. Aucune analyse technique du réseau de télécommande n'avait été conduite depuis sa mise en service.
La problématique
L'exploitant savait ce qu'il conduisait, pas ce qui était réellement raccordé. Les schémas unifilaires et les plans d'automatisme étaient à jour, mais aucun document ne décrivait le réseau de télécommande tel qu'il fonctionnait en 2025 : adressage, flux réels entre postes et centres de conduite, équipements ajoutés au fil des rénovations, accès distants posés lors des mises en service. La sécurité reposait sur l'isolement supposé du réseau d'exploitation, hypothèse que personne n'avait vérifiée depuis l'arrivée des accès de télémaintenance constructeur.
Le contexte réglementaire ajoutait une échéance, mais la demande initiale venait de l'exploitation : savoir qui peut atteindre quoi, depuis où, sur des installations qui ne peuvent pas s'arrêter.
Inventaire des équipements incomplet et daté
Accès de télémaintenance constructeur ouverts en permanence
Réseau de télécommande à plat entre les quatorze postes
L'intervention
La conduite du réseau ne pouvait à aucun moment être dégradée : ni coupure d'alimentation, ni indisponibilité de la télécommande, ni perte de télésignalisation vers les centres de conduite. La méthode a été construite autour de cette contrainte. Toute la collecte sur les installations en service s'est faite en collecte sans sollicitation des équipements de terrain, et les seuls tests actifs ont été réalisés hors exploitation, en salle d'essai et sur un poste de repli. L'exploitation a été partie prenante du début à la fin.
Revue des schémas unifilaires, des plans d'automatisme, des procédures de conduite et des contrats de télémaintenance. Définition avec l'exploitant des règles d'intervention : postes retenus par campagne, fenêtres d'accès, points de raccordement autorisés pour la collecte, consignation des opérations, procédure d'arrêt immédiat des travaux à la demande du chargé d'exploitation.
Quatre campagnes sur site couvrant les 14 postes et les deux centres de conduite. Collecte par port miroir et TAP passif sur les liaisons de télécommande et les réseaux de tranche : capture du trafic en écoute seule, sans émettre vers les équipements. Inventaire des actifs OT : automates, IHM, stations de supervision, équipements réseau, accès distants, complété du relevé des IED et relais de protection avec version de firmware et fonction dans le poste.
Reconstitution des flux réels entre postes, centres de conduite et intervenants extérieurs à partir des captures. Découpage en zones et conduits, au sens de l'IEC 62443 : zone protection et contrôle-commande de tranche, zone poste, conduit de télécommande, zone conduite, zone accès distants. Matrice des flux légitimes, niveau de sécurité cible proposé par zone et écart avec la situation observée.
Analyse hors ligne, sur copies de configuration, des commutateurs, routeurs, passerelles de protocole, IED et postes ingénieur. Revue des comptes et des droits, des politiques d'authentification, des services actifs, des supports amovibles et des chaînes de mise à jour. Comparaison des firmwares déployés avec les avis de sécurité constructeur. Vérifications actives limitées à un poste de repli hors exploitation et à une maquette en salle d'essai.
Rédaction du rapport d'audit : chaque constat est associé à un niveau de risque, à un effort de correction et à un responsable. Plan de remédiation priorisé sur trois horizons : immédiat, 6 mois, 18 mois. Restitution en deux temps : une session technique avec les équipes d'exploitation et de maintenance, une synthèse pour la direction, orientée décision et trajectoire NIS2.
[ Les résultats ]

Inventaire vérifié sur site des 14 postes : environ 40 IED et relais, chacun rattaché à sa zone.

Cartographie des flux de télécommande et découpage en zones et conduits IEC 62443, avec matrice des flux légitimes.

Onze accès de télémaintenance recensés, quatre inconnus des équipes ; quatre supprimés, les autres encadrés et journalisés.

47 constats et plan d'action en trois échéances ; base aujourd'hui du dossier NIS2 de l'exploitant.
Notre exigence de départ était simple : pas une seconde d'indisponibilité de la conduite. Elle a été tenue sur les quatre campagnes, et les relevés ont été faits en conditions d'exploitation réelles, avec nos chargés d'exploitation présents à chaque intervention. Nous sommes ressortis avec une cartographie que nous maintenons nous-mêmes et un plan de travail que la direction a validé sans discussion.


Découvrez d'autres missions de cybersécurité industrielle menées par Leviotec, en France et à l'international