Quand faire appel à ce service

Un poste clé vacant
Le responsable sécurité des systèmes industriels part, et le programme de sécurisation s'arrête avec lui. Le renfort tient le poste et fait avancer les sujets en cours pendant que le recrutement se fait.

Une échéance réglementaire à tenir
La mise en conformité NIS2 ou IEC 62443 demande une charge de travail que l'équipe en place ne peut pas absorber en plus de l'exploitation quotidienne. Le renfort porte le dossier de conformité, l'équipe garde la main sur l'installation.

Un projet industriel qui démarre
Migration d'une supervision, renouvellement d'un contrôle-commande, raccordement de nouveaux sites. Le volet cybersécurité doit être traité dès la conception, avec le découpage en zones et conduits selon l'IEC 62443, et personne n'est disponible pour le porter.

Une compétence précise qui manque
Analyse de protocoles industriels, revue d'architecture d'un poste électrique, durcissement d'un parc d'IHM, préparation d'un exercice de crise OT. Le besoin est ponctuel et technique, il ne justifie pas une embauche.


Un ingénieur cybersécurité classique sait segmenter un réseau, durcir un serveur, lire un flux. Sur une installation industrielle, cela ne suffit pas. Il faut aussi savoir ce qu'est un automate, pourquoi on ne redémarre pas une station de supervision en pleine campagne de production, et comment se comporte un protocole comme Modbus TCP, IEC 60870-5-104 ou Profinet quand on le scanne. Ce double bagage, automatisme et sécurité, reste rare. Les équipes qui le possèdent sont déjà occupées, souvent chez l'exploitant lui-même.
La conséquence est connue de tous les industriels : les programmes de sécurisation OT avancent au rythme d'une ou deux personnes en interne. Un départ, un arrêt maladie, un projet de migration SCADA qui tombe en même temps qu'une échéance NIS2, et le plan glisse. Recruter prend des mois. Former quelqu'un sur une installation en production coûte cher en temps d'accompagnement et fait peser un risque sur l'exploitation.
Le renfort répond à ce problème précis : mettre à disposition un consultant déjà opérationnel sur les environnements industriels, pour une durée définie, sur un périmètre défini. Il travaille dans vos instances, sous vos règles d'exploitation, avec vos équipes. Il ne remplace pas votre organisation, il l'aide à tenir son plan de charge sur une période donnée.

Comment se déroule un renfort
<p>Le principe est simple : un besoin cadré, un profil identifié, une intégration progressive sur site, puis une passation écrite en fin de mission. Le consultant travaille sous votre organisation et vos règles d'exploitation, pas en marge d'elles.</p>
Un échange technique pour poser le périmètre : sites concernés, systèmes en jeu, sujets à traiter, rattachement hiérarchique, durée envisagée et rythme de présence. On identifie aussi ce qui reste à votre charge, pour éviter les zones grises pendant la mission.
Nous proposons un consultant dont l'expérience correspond au contexte : type d'installation, protocoles, référentiel appliqué, langue de travail. Vous rencontrez le consultant avant de valider. Aucun profil n'est affecté sans votre accord.
Accueil sécurité, habilitations, accès aux réseaux et aux locaux techniques, présentation aux équipes d'exploitation et de maintenance. Le consultant commence par comprendre l'installation et ses contraintes avant de produire quoi que ce soit.
Le consultant traite les sujets définis au cadrage, participe à vos réunions de projet et rend compte selon un rythme convenu. Toute action touchant un système en production passe par vos procédures internes de validation et de consignation.
Avant la fin de mission, le consultant remet et commente sa documentation avec les personnes qui reprennent le sujet. Le client garde la main : le rapport, les schémas de flux et les fichiers de configuration restent exploitables en interne après la mission.
Ce que vous recevez

Un consultant opérationnel sur votre périmètre
Un profil validé par vos soins, présent sur site selon le rythme convenu, intégré à vos instances de projet et joignable par vos équipes d'exploitation.

Un point d'avancement régulier
Un compte rendu écrit à fréquence définie : ce qui a été traité, ce qui est en cours, ce qui bloque et ce qui demande un arbitrage de votre part.

La documentation produite pendant la mission
Selon les sujets confiés : inventaire des actifs OT · automates, IHM, stations de supervision, équipements réseau, accès distants, schémas de flux, règles de filtrage, procédures d'exploitation, dossiers de conformité.

Un dossier de passation
L'état exact du périmètre à la sortie du consultant : sujets clos, sujets ouverts, décisions prises, points de vigilance. Chaque constat restant est associé à un niveau de risque, à un effort de correction et à un responsable.
[ nos réalisations ]
Nos réalisations en Renfort de consultants cybersécurité OT
Chaque installation industrielle est différente. Voici des exemples concrets de missions que nous avons réalisées, anonymisées par respect de la confidentialité de nos clients
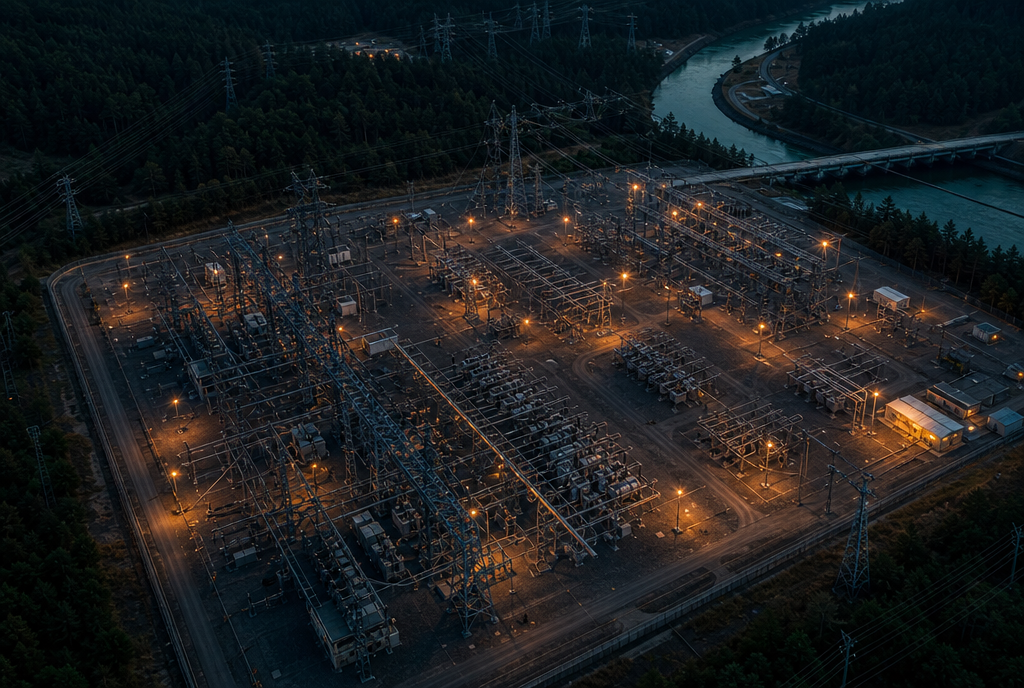

Audit de cybersécurité industrielle sur un site de production manufacturière : 3 lignes, une soixantaine d'automates, un réseau OT à plat. Inventaire des actifs, cartographie des flux et plan de remédiation priorisé, sans arrêt d'exploitation.

[ Aide & support ]
Questions fréquentes
Vous ne trouvez pas votre réponse ici ? Nous sommes disponibles pour en parler. Présentez-nous votre environnement, vos contraintes et vos enjeux de sécurité.
Le consultant travaille sous vos règles d'exploitation, pas sous les siennes. Aucune action sur un équipement en production n'est engagée sans validation de l'exploitant et sans passer par vos procédures internes de consignation et de gestion de changement.
Pour tout ce qui touche à la collecte d'informations sur les réseaux sensibles, la méthode reste la même que sur nos audits : analyse du trafic depuis un port miroir, sans action sur le procédé. Les essais actifs sont réservés aux environnements de test, aux équipements de rechange ou aux fenêtres d'arrêt planifiées.
Non. La phase de relevé se fait par collecte sans sollicitation des équipements de terrain, complétée par des entretiens et par la lecture des configurations. Nous travaillons en conditions d'exploitation réelles, sans interruption de production.
Certaines actions du plan de remédiation, elles, demanderont une fenêtre d'arrêt : changer une architecture réseau ou mettre à jour un firmware d'automate ne se fait pas en marche. C'est précisément pour cela que le plan est découpé en trois horizons : les actions qui nécessitent un arrêt sont calées sur vos arrêts programmés, jamais imposées en dehors.
Non. Le relevé repose sur une capture du trafic en écoute seule, sans émettre vers les équipements : on capture le trafic via un port miroir ou un TAP, sans émettre vers les automates. Aucun scan actif, aucune requête vers un équipement de terrain n'est lancé sans votre accord écrit et hors période de production.
Les interventions physiques en armoire et en baie sont planifiées avec l'exploitation, et un accompagnant de votre côté est présent. Si une action présente le moindre risque pour le procédé, elle est reportée ou abandonnée.
Non. Aucune action ne touche un système en fonctionnement sans votre validation et sans fenêtre d'intervention convenue. Les relevés se font par relevé en écoute passive, sans requête vers les automates.
Les corrections qui touchent un automate, un réseau ou une supervision sont planifiées sur vos arrêts et exécutées par vos équipes ou vos intégrateurs. Nous préparons, nous vérifions, nous ne coupons rien.
Le risque n'est jamais nul sur un réseau industriel, et personne de sérieux ne vous dira l'inverse. C'est justement pour cette raison que la méthode est construite autour de cette contrainte : en marche normale, sans fenêtre d'arrêt.
Concrètement, la phase de découverte se fait par analyse du trafic depuis un port miroir, sans action sur le procédé. Les actions actives sont planifiées avec l'exploitation, encadrées par des conditions d'arrêt écrites, et un membre de vos équipes reste joignable pendant toute l'intervention. Ce qui ne peut pas être joué sans risque est joué sur banc, sur automate de rechange ou pendant un arrêt programmé. Ce qui reste trop risqué n'est pas joué : le scénario est documenté et son impact décrit, sans être exécuté.
C'est même le cas le plus fréquent. Le premier module est construit pour trancher ce point : secteurs des annexes I et II, critères de taille, cas des filiales et des groupes étrangers. Vous repartez avec un rattachement écrit et justifié. Nous apportons une lecture technique et opérationnelle du texte, pas un avis juridique : si votre situation présente une réelle ambiguïté de qualification, elle devra être confirmée par votre direction juridique ou votre conseil.
Non. La session se déroule en salle, production maintenue pendant toute la mission, et aucun exercice n'est mené sur le réseau de production. L'organisation s'adapte aux relèves : deux sessions identiques dans la même journée pour couvrir deux équipes de quart, ou deux demi-journées espacées. Les postes en conduite restent tenus pendant la formation.
Oui. Le contenu porte sur des mécanismes communs à toutes les gammes : absence d'authentification des protocoles industriels, protection du projet et du mode programmation, gestion des comptes sur l'IHM, filtrage entre zones. La maquette utilise un matériel donné pour rendre les démonstrations concrètes, puis chaque mesure est transposée sur les équipements présents chez vous. Si votre parc est homogène, nous alignons la maquette et les fiches de configuration sur votre constructeur principal.
Non. La journée part du capteur et reconstruit toute la chaîne, sans supposer d'expérience préalable en programmation d'automate. Le seul prérequis utile est une culture informatique générale : adressage IP et notion de réseau local. Les automaticiens de votre site y trouvent aussi leur compte, la partie réseau et protocoles couvrant des points rarement traités dans les formations constructeur.
Oui. Aucune lecture préalable n'est demandée. Le premier module part de la structure de la norme et de la répartition des rôles entre exploitant, intégrateur et fournisseur. Ce qui compte, c'est la connaissance de l'installation : savoir lire un synoptique, connaître les automates, les liaisons et les accès en service.
Nous ne plaçons pas un profil généraliste sur un besoin industriel. Le consultant proposé a déjà travaillé sur des systèmes de contrôle-commande, connaît les protocoles en jeu et sait ce que signifie une contrainte de disponibilité sur une installation en marche.
Autre différence : le consultant n'est pas seul. Il s'appuie sur le reste de l'équipe pour les sujets qui sortent de son champ, revue d'architecture ou analyse de protocole par exemple, sans que cela change votre interlocuteur.
Cela dépend de votre secteur d'activité, de votre taille et du rôle que vous jouez dans une chaîne critique. La transposition nationale précise les catégories d'entités essentielles et d'entités importantes, et les obligations ne sont pas identiques pour les deux. Une partie des industriels concernés n'ont pas encore été notifiés formellement.
La première étape du cadrage sert à trancher ce point, sur pièces. Si le régime applicable reste incertain, nous le disons et nous vous indiquons quelles obligations sont de toute façon utiles à mettre en place, indépendamment du classement.
Concrètement : quelques heures pour rassembler la documentation existante, des entretiens de 45 minutes à 2 heures par interlocuteur (conduite, maintenance, automatisme, IT), et un accompagnant sur site pendant les phases de relevé, principalement pour les accès et la sécurité.
La charge se concentre sur la semaine de relevé. Le reste du travail se fait hors site, et la restitution demande deux créneaux : un technique, un pour la direction.
Le rythme se définit au cadrage, selon la taille du parc, le nombre de sites et les projets en cours. Le schéma courant associe un comité de suivi périodique, des journées sur site programmées et une disponibilité pour les questions ponctuelles entre deux points.
Il n'y a pas de format unique : un site en régime stable et un groupe multi-sites en pleine migration de supervision n'ont pas les mêmes besoins.
L'audit répond à la question « où en sommes-nous » : il couvre l'ensemble du périmètre, l'architecture, les configurations, les pratiques d'exploitation, et il produit un état des lieux complet. Le test d'intrusion répond à une autre question : « jusqu'où peut-on aller », sur un nombre limité de chemins, avec des preuves.
Les deux se complètent et l'ordre habituel est l'audit d'abord, le test ensuite. Un test lancé sans connaissance préalable de l'installation coûte du temps en découverte et augmente inutilement le risque d'exploitation.
Il n'y a aucun prérequis technique. La journée est conçue pour un groupe mixte : direction de site, production, maintenance, informatique, conformité. C'est même la configuration la plus utile, parce que le périmètre NIS2 se décide à l'intersection de ces fonctions. Un responsable de maintenance apporte la connaissance des automates et des interventions des intégrateurs, que l'informatique n'a en général pas.
Oui, c'est le public visé. Le fil de la journée part du process et des équipements que les participants manipulent : automate, IHM, station de supervision, baie réseau. Les notions de sécurité sont introduites au fur et à mesure, à partir de ce qu'elles changent en exploitation. Un opérateur qui connaît son installation a plus à apporter dans les modules 2 et 3 qu'un informaticien qui ne l'a jamais vue.
Non. Toutes les manipulations se déroulent sur une maquette pédagogique isolée, apportée par le formateur : automate, IHM, station de supervision et équipements réseau. Aucune action n'est menée sur votre réseau de production, ni en lecture ni en écriture. Les exercices qui portent sur vos installations réelles se font sur papier et sur vos schémas.
La sensibilisation s'adresse à tout le personnel d'un site et traite des comportements : clés USB, messages frauduleux, signalement, accès physique. Elle ne demande aucun bagage technique. Cette journée-ci s'adresse aux personnes qui interviennent sur les systèmes ou qui décident à leur sujet, et entre dans le fonctionnement réel des équipements, des réseaux et des protocoles. Les deux sont complémentaires et peuvent être suivies dans cet ordre.
Non. C'est une formation de mise en pratique, pas un parcours certifiant. Les participants reçoivent une attestation de suivi et l'ensemble des livrables produits pendant la journée. Une certification personnelle relève d'un organisme accrédité, une certification de produit ou de processus relève d'un organisme de certification.
Les missions vont de quelques jours par mois sur un sujet précis à une présence continue sur plusieurs mois pour tenir un poste. Le rythme est fixé au cadrage et peut être revu si votre charge évolue.
Nous préférons annoncer une disponibilité réelle plutôt qu'une disponibilité théorique : si le profil demandé n'est pas mobilisable sur la période souhaitée, nous le disons au moment du cadrage.
Non, l'IEC 62443 est une norme, pas une réglementation. Elle devient contraignante quand un donneur d'ordre, un assureur ou un contrat l'exige, ce qui est de plus en plus fréquent dans l'énergie et chez les grands industriels.
Son intérêt est ailleurs : elle fournit le vocabulaire et la méthode qui manquent à NIS2 sur le plan technique. NIS2 demande des mesures de gestion des risques adaptées, l'IEC 62443 dit comment les structurer sur un système de contrôle-commande. Les deux se traitent bien ensemble, c'est ce que nous faisons dans une même mission.
Non, et c'est le cas le plus fréquent. Sur une installation qui a vécu quinze ou vingt ans, l'écart entre les schémas d'origine et le réel fait partie des constats attendus, pas des obstacles.
La reconstitution de l'architecture réelle est intégrée à la mission : c'est même souvent le livrable que les équipes réutilisent le plus longtemps après l'audit.
Non. Nous n'exploitons pas vos installations et nous n'avons pas d'accès permanent à votre réseau industriel. Notre rôle est l'analyse, l'arbitrage et la préparation des décisions, pas la conduite.
Quand un accès est nécessaire pour un relevé, il est nominatif, limité dans le temps et tracé, selon vos règles internes. Les équipes d'exploitation sont associées à chaque étape.
Sur un environnement industriel, le test totalement à l'aveugle apporte peu et fait courir beaucoup. Sans connaître les équipements présents, un testeur sonde des automates qu'il ne devrait pas toucher.
Nous privilégions une approche informée : vous fournissez les schémas, les plans d'adressage et l'inventaire dont vous disposez, et nous en vérifions l'écart avec la réalité relevée sur le terrain. La partie « à l'aveugle » est conservée là où elle a du sens, c'est-à-dire au point de départ du scénario, par exemple depuis un poste bureautique standard sans droit particulier.
Non, et nous ne le présentons pas ainsi. Une journée permet de délimiter le périmètre, de mesurer les écarts et d'écrire un plan priorisé. La mise en œuvre est un chantier qui se compte en mois : segmentation réseau, gestion des accès distants, sauvegarde des programmes automates, clauses fournisseurs. La formation vous donne le cadre et l'ordre des travaux. Selon les écarts relevés, la suite passe par un audit de cybersécurité industrielle ou par un accompagnement dans la durée.
Oui, et c'est préférable tant que le groupe ne dépasse pas 12 personnes. Les trois métiers ne voient pas les mêmes signaux : la conduite voit une dérive de consigne, la maintenance voit un équipement qui redémarre, l'encadrement voit une intervention prestataire non planifiée. C'est en confrontant ces observations que le circuit de signalement se construit. Sur un effectif important, mieux vaut séparer par équipe de quart que par métier.
Elle est construite pour eux. Le prérequis est de connaître son installation, pas de connaître la sécurité informatique. Les notions de réseau nécessaires sont introduites au fil de la journée, à partir de la chaîne de contrôle-commande que les participants ont eux-mêmes dessinée. Les retours montrent que la difficulté vient plutôt de l'inverse : un participant venu de l'informatique découvre les contraintes de disponibilité du procédé.
C'est même la configuration la plus utile. Une bonne partie des difficultés observées en audit vient d'un vocabulaire commun qui recouvre des réalités différentes, et de contraintes d'exploitation que l'informatique ne connaît pas. Les exercices des modules 4 et 5 sont conçus pour faire travailler ensemble des profils qui se croisent peu au quotidien. Un groupe mixte de 10 à 12 personnes fonctionne bien.
C'est le format que nous préférons, parce que les ateliers deviennent directement utiles. Les documents sont communiqués en amont sous accord de confidentialité, utilisés pendant la session, puis restitués ou détruits selon votre consigne. S'ils ne peuvent pas sortir du site, la session se tient chez vous, sur vos postes. Une installation type est prévue en repli.
Une partie des travaux se fait à distance : analyse de configurations, rédaction de documentation, préparation de dossiers de conformité, revue de schémas. Tout ce qui suppose de voir l'installation, de comprendre un mode d'exploitation ou d'échanger avec les équipes de terrain se fait sur site.
Le découpage entre présence sur site et travail à distance est fixé au cadrage, et il tient compte de vos règles d'accès distant aux réseaux OT.
Oui. Une part importante du parc industriel repose sur des équipements conçus avant que la sécurité n'entre dans les spécifications. Personne n'attend leur remplacement immédiat, et la norme prévoit ce cas.
La réponse passe par des mesures compensatoires : isolement de l'automate dans une zone dédiée, filtrage strict des conduits qui y mènent, contrôle des accès de maintenance, surveillance du trafic. L'exigence est reportée sur le périmètre, pas sur l'équipement. Ces mesures sont documentées comme telles dans le rapport, avec le risque résiduel qu'elles laissent.
Oui, parce que le correctif n'est presque jamais le patch. Sur un automate non patchable ou sous contrat constructeur, on agit sur ce qui l'entoure : segmentation, filtrage des flux, suppression des accès distants inutiles, durcissement des postes d'ingénierie, contrôle des clés USB et des ordinateurs de maintenance.
L'audit dit précisément quels équipements ne peuvent pas être corrigés, et quelles mesures compensatoires réduisent leur exposition en attendant leur remplacement.
Oui, c'est une part importante du travail. Une bonne partie des sujets de sécurité OT se joue dans les cahiers des charges, les recettes d'installation et les conditions de télémaintenance.
Nous relisons les spécifications, participons aux réunions techniques et formulons des exigences vérifiables à la réception. Nous restons indépendants : nous ne vendons ni équipement ni licence et ne sommes liés à aucun fournisseur.
Dans la pratique, l'isolement complet se vérifie rarement. Les chemins que nous retrouvons le plus souvent sont les accès de télémaintenance laissés ouverts par un intégrateur, les postes portables d'intervenants extérieurs branchés directement sur le réseau industriel, les clés USB de mise à jour de firmware, les routeurs 4G installés par un fournisseur d'équipement pour son propre suivi, et les serveurs de données de production qui parlent aux deux côtés.
Le test sert précisément à vérifier cette hypothèse plutôt qu'à la supposer. Sur un exploitant de sous-stations, l'isolement supposé était réel sur le papier ; un poste d'ingénierie partagé entre deux zones suffisait à le contourner.
Oui. La journée se tient en salle sur votre site, sans toucher à la disponibilité du procédé. Les exercices s'appuient sur vos plans, vos inventaires et votre organisation, pas sur une manipulation d'équipement. Si vous le souhaitez, une visite courte de la salle de contrôle ou d'un local technique peut être intégrée en début d'après-midi, dans le respect de vos règles d'accès et de votre plan de prévention. Nous conservons un effectif de 8 à 12 participants : au-delà, les exercices en sous-groupes perdent leur intérêt.
Les modules 1, 4 et 5 reposent sur une trame commune, illustrée par des cas anonymisés issus d'audits sur des installations comparables. Les modules 2 et 3 sont construits sur votre site, à partir d'un échange préalable avec le responsable d'exploitation : schéma d'architecture, nature des automates et de la supervision, liste des accès distants et des prestataires. C'est votre architecture qui est tracée au tableau, pas un exemple.
C'est le format que nous recommandons. Nous demandons en amont vos synoptiques, votre plan d'adressage et la liste de vos accès distants, sous accord de confidentialité. Les exercices de découpage en zones et de durcissement portent alors sur votre installation, et le plan de remédiation produit en fin de journée est directement utilisable. À défaut, nous travaillons sur un cas type proche de votre secteur.
Non. Toutes les manipulations se font sur la maquette apportée par le formateur, isolée de votre réseau. Les captures de trafic et les schémas utilisés en exercice proviennent de missions réelles et sont anonymisés. Si la journée a lieu sur votre site, une visite d'installation peut être organisée en fin de programme, en observation seule, avec l'accord de l'exploitation et sous sa conduite.
Oui, c'est le format le plus utile. Le découpage en zones se décide entre ceux qui tiennent le procédé et ceux qui tiennent le réseau, et la journée sert aussi à cette confrontation. Nous limitons le groupe à 12 personnes pour que les ateliers restent tenables. Au-delà, nous dédoublons la session.
Non, et le dispositif est construit pour l'éviter. Les équipes d'exploitation sont associées à chaque étape, la documentation est produite au fil de la mission et non à la fin, et une passation est organisée avec les personnes qui reprennent les sujets.
Si vous souhaitez garder un lien après la sortie du consultant, cela relève de notre offre d'accompagnement et d'expertise long terme, pas d'une reconduction automatique du renfort.
Non, et il faut le dire clairement : la conformité n'est pas un état définitif. Une extension de ligne, un nouvel intégrateur, une modification de supervision ou une évolution du référentiel remettent une partie du dossier en question. NIS2 impose d'ailleurs une démarche continue, avec une gestion des incidents et une revue des risques dans la durée.
Ce que la mission vous laisse, c'est un socle réutilisable. Le client garde la main : le rapport, les schémas de flux et les fichiers de configuration restent exploitables en interne après la mission. Vos équipes peuvent mettre à jour le découpage en zones et le dossier de preuve sans repartir de zéro. Si vous préférez être accompagné dans la durée, c'est l'objet de notre offre d'accompagnement et d'expertise long terme.
Non. Le client garde la main : le rapport, les schémas de flux et les fichiers de configuration restent exploitables en interne après la mission. Vos équipes ou votre intégrateur habituel peuvent traiter le plan de remédiation sans nous.
Si vous souhaitez un appui pour piloter les actions, suivre les fournisseurs ou préparer une démarche de conformité, cela relève de nos missions d'accompagnement long terme, et cela se décide après le rapport, pas avant.
Vous continuez sans nous. Le client garde la main : le rapport, les schémas de flux et les fichiers de configuration restent exploitables en interne après la mission. Rien n'est enfermé dans un outil qui vous serait inaccessible.
L'objectif est d'ailleurs de faire monter vos équipes en autonomie sur le sujet, pas d'installer une dépendance.
Non, et il faut le dire clairement. NIS2 impose une gestion des risques, des mesures techniques et organisationnelles, une gouvernance et une capacité de notification d'incident. L'IEC 62443 demande un découpage en zones et conduits, des niveaux de sécurité cibles et des exigences par composant. Aucun test d'intrusion ne couvre cela à lui seul.
En revanche, le test alimente ces démarches : il fournit une preuve d'efficacité des mesures en place, il documente les scénarios d'attaque retenus dans l'analyse de risque, et il donne au dossier de conformité un élément factuel plutôt que déclaratif. Il s'inscrit dans une mise en conformité, il ne la remplace pas.
Tous les supports de travail sont remis en format éditable : grille de rattachement, trame d'inventaire des actifs OT, matrice d'écarts sur les mesures de l'article 21, trame d'alerte précoce, tableau de plan sur trois horizons. Ils sont pensés pour être repris et mis à jour par vos équipes. Le contenu de la journée est révisé à chaque évolution de la transposition nationale et des textes d'application, et nous signalons en séance les points encore susceptibles de bouger, afin que vous ne construisiez pas votre plan sur une lecture instable.
Non, et il faut le dire clairement. La sensibilisation du personnel fait partie des mesures attendues, elle n'est pas la seule : gouvernance, gestion des incidents, maîtrise de la chaîne de sous-traitance et mesures techniques relèvent d'un travail distinct. La session fournit les éléments à verser au dossier : programme détaillé, liste des participants, attestation de présence, fiche de règles rédigée sur site. Le reste s'appuie sur un audit et une feuille de route en trois temps, du correctif immédiat au plan d'investissement.
Les Fondamentaux techniques posent le paysage OT dans son ensemble et s'adressent à un public plus large, y compris non technique. IEC 62443 en pratique traite de la démarche normative et de son application à l'échelle d'un site ou d'une organisation. Celle-ci se concentre sur un seul objet, le système de contrôle-commande, et sur les gestes de configuration qui le protègent. Les trois se suivent dans cet ordre, mais chacune se prend indépendamment.
Chaque participant repart avec le support complet, la trame d'inventaire des actifs, la check-list d'intervention construite en séance et les captures utilisées en exercice. Une attestation de fin de formation est remise à chaque participant, et une synthèse de déroulé est adressée au responsable formation. La suite logique dépend de votre besoin : IEC 62443 en pratique pour l'architecture et la conformité, NIS2 pour le volet réglementaire, ou un audit si l'objectif est d'établir l'état réel d'une installation.
Le découpage produit en atelier est un point de départ, pas un dossier de conformité. La suite habituelle est un relevé sur l'installation pour confronter ce découpage aux flux réels, en conditions d'exploitation réelles, par collecte sans sollicitation des équipements de terrain. Vos équipes peuvent aussi poursuivre seules : les fichiers et les trames restent exploitables en interne.
[ nos autres services ]
Nos autres expertises en cybersécurité industrielle

De l'audit initial à l'accompagnement dans la durée, nous couvrons l'ensemble du cycle de sécurisation de vos systèmes industriels. Chaque intervention est adaptée à votre environnement et à vos contraintes d'exploitation